随着5G技术的规模化商用,高速率、低时延、大连接的特性正在深刻改变社会生产和生活方式。5G的广泛应用也催生了网络安全领域的一系列新风险,对互联网安全服务提出了前所未有的挑战。
一、5G带来的网络安全新风险
- 攻击面急剧扩大。5G网络连接设备数量呈指数级增长,从智能手机扩展到工业传感器、自动驾驶汽车、远程医疗设备等海量物联网终端。每一个终端都可能成为黑客攻击的入口,网络边界变得模糊,传统基于边界的防护策略难以奏效。
- 网络切片安全隔离难题。5G网络切片技术允许在同一物理基础设施上划分多个虚拟网络,服务于不同行业场景。如果切片之间的隔离机制存在漏洞,攻击者可能从一个切片渗透到其他切片,导致数据泄露或服务中断。
- 边缘计算引入新风险。为了满足低时延需求,5G将计算能力下沉到网络边缘。边缘节点分布广泛、物理安全防护较弱,容易遭受物理攻击或远程入侵,且数据在边缘与中心之间的同步也增加了泄露风险。
- 供应链与标准碎片化。5G产业链涉及众多设备商、运营商和软件提供商,任何环节的漏洞都可能被利用。不同行业对5G安全标准的理解和落地存在差异,导致整体防护水平参差不齐。
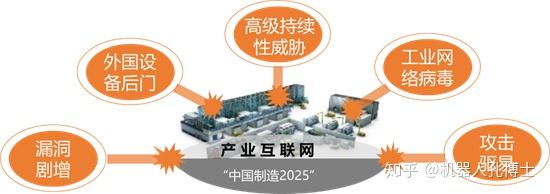
- 高级持续性威胁(APT)与自动化攻击。5G网络的高带宽和低时延也为攻击者提供了便利,使得大规模自动化攻击、人工智能驱动的恶意软件传播更加迅速和隐蔽。
二、互联网安全服务的新要求
面对上述风险,传统的互联网安全服务必须升级演进。
- 零信任架构成为刚需。不再默认内网可信,而是对每一次访问请求进行身份验证和权限评估,实现动态访问控制。
- 人工智能与机器学习赋能安全。利用AI分析海量流量和日志,实时检测异常行为,预测未知威胁,并自动响应。
- 安全能力服务化。通过云化安全资源池,提供弹性可扩展的DDoS防护、Web应用防火墙、入侵检测等服务,适应5G网络动态变化的特点。
- 端到端集成防护。从终端、边缘到核心网,构建统一的安全管理平台,实现跨域协同防御。
- 合规与隐私保护并重。满足等保2.0、GDPR等法规要求,在5G场景下加强对用户数据的加密和脱敏处理。
三、企业应对策略
- 开展5G安全风险评估,识别关键资产和潜在威胁。
- 与专业安全服务商合作,引入托管检测与响应(MDR)等服务。
- 建立安全运营中心(SOC),提升持续监控和应急响应能力。
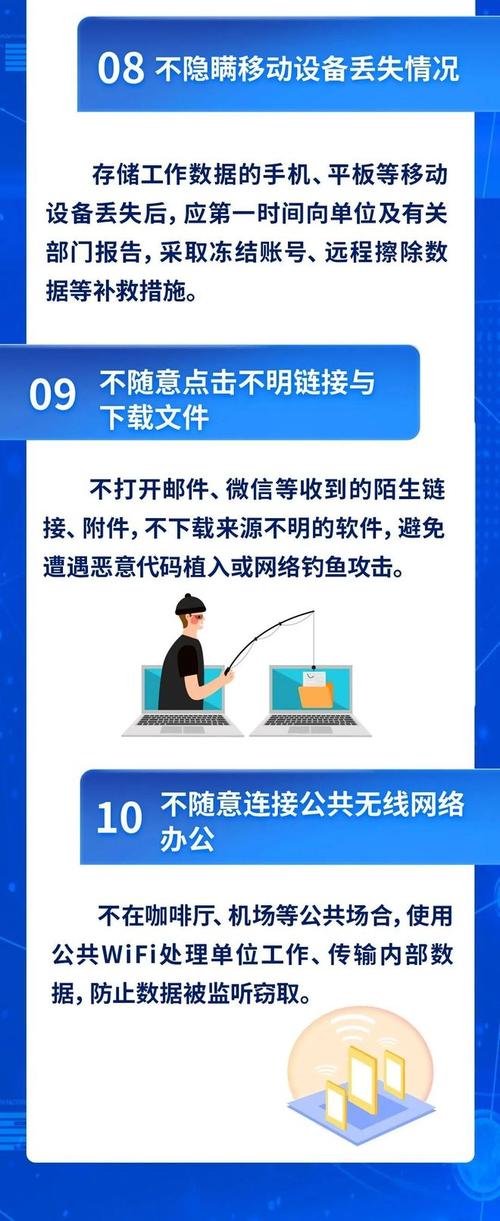
- 加强员工安全意识培训,防范社会工程学攻击。
- 参与行业安全标准制定,推动供应链安全合作。
5G是一把双刃剑,它在推动数字化转型的也打开了新的攻击通道。唯有通过持续创新的互联网安全服务,构建主动、智能、纵深的防御体系,才能让5G真正释放其巨大价值,而不是成为网络犯罪的温床。