网络空间安全是一个与国家安全、企业利益和个人隐私都紧密相关的专业,近年随着数字化深入和法规完善,热度持续上升。本文将从专业前景、就业方向和自学路径三个方面展开,并为“互联网安全服务”相关岗位提供参考建议。
一、网络空间安全专业怎么样
1. 政策与需求双重驱动
《网络安全法》《数据安全法》《个人信息保护法》等法规落地,关键信息基础设施保护、数据合规、攻防演练常态化,催生大量安全岗位。政府、金融、能源、运营商、互联网企业都在扩编安全团队。
2. 就业面广、薪资较高
安全岗位覆盖安全运维、渗透测试、安全研发、安全分析、应急响应、合规审计、安全产品经理等。整体薪资在IT行业中处于中上水平,尤其是攻防、逆向、漏洞挖掘等方向的人才相对稀缺。
3. 学习曲线较陡、持续性强
安全涉及网络、系统、编程、密码学、法律合规等多学科知识,且攻防技术更新快。适合对技术有热情、愿意持续学习的人。入行门槛不低,但积累越深越有价值。
4. 合规与实战并重
企业不仅需要能打攻防的人,也需要懂等保、ISO 27001、数据出境合规的人才。纯理论或纯工具操作都不够,实战经验和体系化思维更重要。
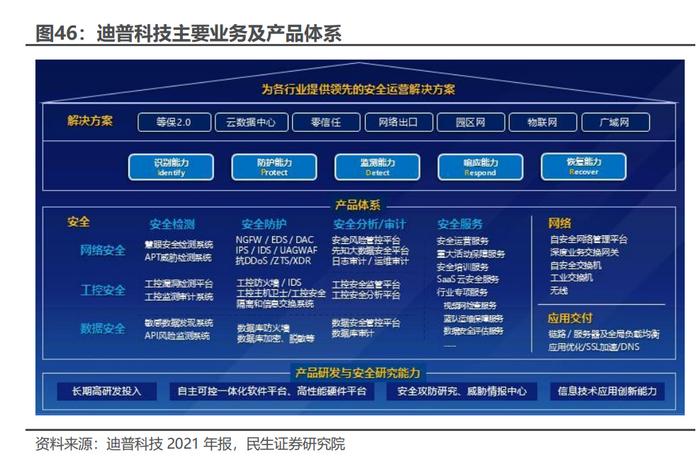
二、互联网安全服务相关岗位方向
“互联网安全服务”通常指面向互联网场景的安全服务,主要岗位包括:
- 渗透测试与安全评估
- 安全运维与应急响应
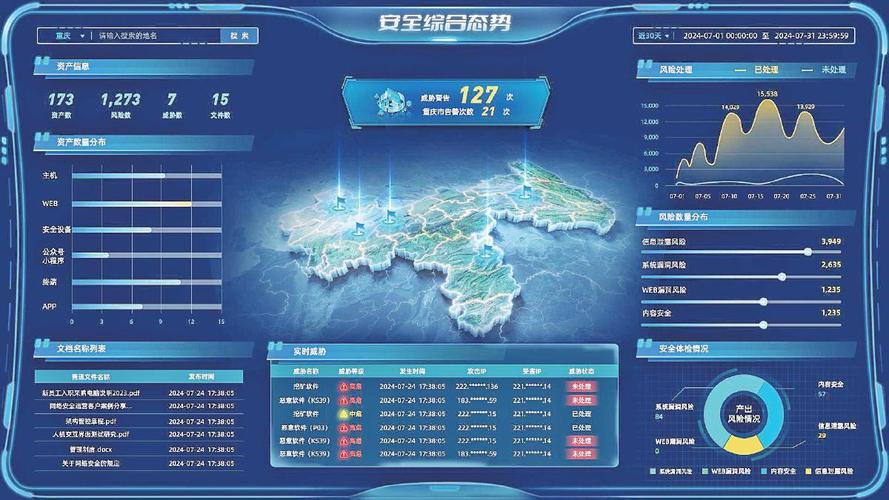
- 安全监控与态势感知
- 漏洞管理与威胁情报
- 数据安全与隐私合规
- 云安全与容器安全
- 安全产品实施与售后(如WAF、EDR、SIEM)
这些岗位对动手能力要求高,自学时应以“能独立完成常见安全任务”为目标。
三、自学途径与学习路线
1. 打牢基础
- 计算机网络:TCP/IP、HTTP/HTTPS、DNS、路由交换,推荐《计算机网络:自顶向下方法》。
- 操作系统:Linux常用命令、权限模型、进程与文件系统;Windows基础。
- 编程能力:Python为主,辅以Bash、SQL,理解HTML/JS基础。
- 数据库与Web基础:SQL注入原理、Web请求响应流程。
2. 系统学习安全知识
- 入门课程:Coursera/edX上的网络安全基础、Cybrary免费课程。
- 经典教材:《Web安全深度剖析》《白帽子讲Web安全》《网络安全基础》。
- 体系框架:NIST CSF、等保2.0、MITRE ATT&CK,帮助建立全局视角。
3. 在线平台与靶场实战
- 靶场:TryHackMe(引导式学习)、Hack The Box(进阶)、VulnHub、OWASP Juice Shop、PortSwigger Web Security Academy(Web安全免费优质)。
- CTF:参加CTFtime上的比赛,或刷BUUCTF、攻防世界等平台,锻炼漏洞发现与利用能力。
- 慕课与视频:中国大学MOOC上的信息安全课程、B站系统课(注意甄别质量)。
4. 考取认证(按需)
- 入门:CompTIA Security+、CISP-PTE(渗透测试工程师)。
- 进阶:OSCP(实战渗透含金量高)、CISSP(管理向)、CISAW。
认证不是必须,但可作为知识体系梳理和求职加分项。
5. 参与社区与开源
- 关注安全客、FreeBuf、先知社区、GitHub安全项目。
- 阅读漏洞报告和CVE分析,尝试复现实验环境中的漏洞。
- 参与开源安全工具的使用与二次开发,提交Issue或PR。
6. 搭建个人实验环境
用虚拟机(VMware/VirtualBox)搭建 Kali Linux、Metasploitable、DVWA等靶机环境;学习使用Burp Suite、Nmap、Wireshark、sqlmap等工具。注意:所有测试仅限授权环境,遵守法律法规。
7. 以项目驱动学习
设定小目标,例如:完成一个Web靶场的全部关卡、写一份某系统的安全评估报告、用Python写一个日志分析脚本、复现一个公开漏洞。输出博客或笔记,形成作品集。
四、学习建议与注意事项
- 先广度后深度:先了解安全全景,再选择Web安全、二进制、云安全等方向深入。
- 理论与实践交替:每学一个概念就去靶场验证,避免“只看不练”。
- 重视法律与职业操守:未经授权测试属违法行为,学习务必在合法靶场和授权范围内进行。
- 保持信息更新:关注行业会议(如Black Hat、DEF CON、KCon)和厂商安全公告。
- 求职准备:积累靶场 writeup、CTF 经历、漏洞复现笔记,面试常考Web漏洞原理、网络协议、应急排查思路。
网络空间安全专业前景良好,但需要持续投入。通过“基础—课程—靶场—认证—社区—项目”的路径自学,配合合法合规的实战训练,可以逐步达到互联网安全服务岗位的能力要求。